Hai lỗ hổng trong lõi PHP đẩy hàng triệu máy chủ web vào nguy cơ bị thực thi mã từ xa. Chuyên gia CMC Cyber Security cảnh báo, cập nhật bản vá là chưa đủ nếu doanh nghiệp không xác định được hệ thống bị ảnh hưởng và dấu hiệu xâm nhập.
Ngày 21/10, nhóm phát triển PHP phát hành bản vá khẩn cấp cho CVE-2026-109618 và CVE-2026-109619, gọi chung là PHP2Shell, cùng được đánh giá 9,2/10 điểm theo thang CVSS. Palo Alto Networks xác định hơn 22,6 triệu điểm triển khai có khả năng chịu ảnh hưởng. Một số hệ thống đã tạm ngừng hoạt động để khắc phục; Trung tâm An ninh mạng Quốc gia Anh (NCSC) khuyến cáo đưa hệ thống bị ảnh hưởng offline cho đến khi hoàn tất vá.
Khác với lỗi ở plugin hay mã nguồn ứng dụng, PHP2Shell xuất phát từ cơ chế quản lý bộ nhớ của chính PHP. Trong điều kiện phù hợp, các yêu cầu HTTP đặc biệt có thể khiến máy chủ thực thi mã độc mà không cần đăng nhập. Vì thế, website WordPress, Drupal hay Joomla dù không có lỗi lập trình vẫn có thể chịu rủi ro từ môi trường PHP bên dưới.
Rủi ro không dừng ở một website
Theo phân tích của CMC Cyber Security, CVE-2026-109618 liên quan đến trạng thái bộ nhớ không an toàn sau lỗi thiếu bộ nhớ; CVE-2026-109619 xuất phát từ việc tái sử dụng trạng thái của yêu cầu trước sau khi vùng nhớ đã giải phóng. Với Apache sử dụng mod_php, một số đường khai thác đã được chứng minh. PHP-FPM cũng cần rà soát, song điều kiện khai thác khác nhau.
Nếu bị khai thác, tin tặc có thể đánh cắp mật khẩu, khóa API, mã phiên đăng nhập; thay đổi dữ liệu, cài mã độc hoặc làm gián đoạn dịch vụ. Với hệ thống thương mại điện tử, thanh toán và chăm sóc khách hàng, hậu quả có thể tác động trực tiếp đến doanh thu, hoạt động và uy tín doanh nghiệp.
Ông Trần Quốc Chính, Tổng Giám đốc (CEO) CMC Cyber Security, nhận định:
“Rủi ro lớn nhất không chỉ là chậm vá, mà là doanh nghiệp không biết PHP đang chạy ở đâu. Một phiên bản cũ nằm trong container, máy chủ phụ hay phần mềm do đối tác quản lý vẫn có thể trở thành điểm xâm nhập, dù website chính đã được cập nhật.”
Amazon Threat Intelligence ghi nhận nỗ lực khai thác từ ngày 17/10, trước thời điểm công bố; Cloudflare cũng xác nhận các đợt tấn công sớm và đã triển khai quy tắc WAF tạm thời. Đến thời điểm hiện tại, dò quét và thử khai thác không đồng nghĩa với xâm nhập thành công; chưa có bằng chứng công khai xác nhận hệ thống bị chiếm quyền qua hai lỗ hổng này.
CMC Cyber Security khuyến nghị: Vá đúng, giám sát đủ
Ngày 23/10, CMC Cyber Security phát hành tài liệu khuyến nghị tới khách hàng, phân tích cơ chế tấn công, phạm vi ảnh hưởng theo môi trường triển khai và tổng hợp chỉ dấu từ nguồn tình báo an ninh mạng. Tài liệu giúp đơn vị vận hành xác định nơi cần kiểm tra, rủi ro cần ưu tiên và dấu hiệu cần theo dõi, thay vì chỉ nhận một cảnh báo chung.
Doanh nghiệp được khuyến nghị kiểm kê PHP đang phục vụ website và API, bao gồm máy chủ công khai, container và ứng dụng bên thứ ba. Chỉ kiểm tra phiên bản PHP qua dòng lệnh chưa đủ, bởi PHP thực sự chạy trên web server có thể khác. Cần cập nhật lên bản đã vá: 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35 tương ứng; hệ thống cũ phải xác minh bản vá của nhà cung cấp.
Trong quá trình triển khai, cần sao lưu, kiểm tra tương thích, giới hạn request bất thường và cập nhật WAF/IPS. Song song, đội ngũ SOC cần đối chiếu nhật ký với chỉ dấu tấn công, tìm web shell, tiến trình lạ và kết nối khả nghi. Các biện pháp giảm thiểu tạm thời không thay thế bản vá chính thức.
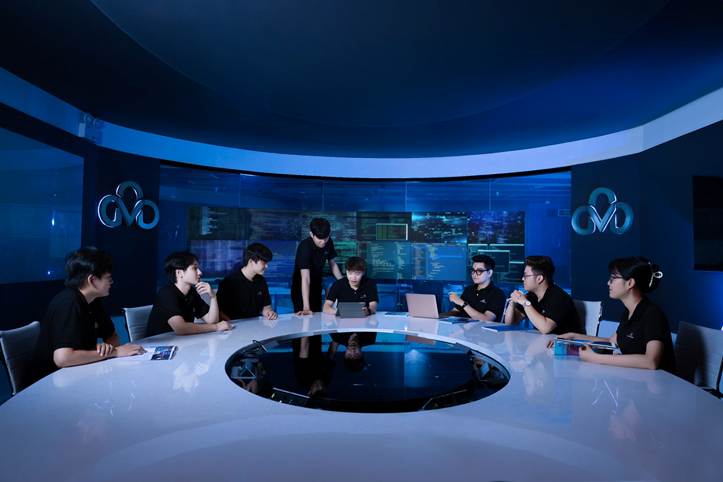
Đội ngũ chuyên gia tại Trung tâm Giám sát an ninh mạng (SOC) của CMC Cyber Security.
Cách tiếp cận của CMC Cyber Security kết nối phân tích lỗ hổng, tình báo mối đe dọa và giám sát an ninh mạng thành một quy trình ứng phó: xác định tài sản rủi ro, ưu tiên vá, theo dõi bất thường và kiểm chứng sau khắc phục. Đây là những bước giúp doanh nghiệp xử lý nguy cơ thực tế thay vì chỉ nhìn vào điểm CVSS.
“Vá lỗi là bước bắt buộc, nhưng chưa phải kết thúc. Doanh nghiệp phải xác nhận không bỏ sót môi trường PHP và rà soát dấu hiệu truy cập trái phép trước thời điểm vá. Thiếu bước xác minh ấy, cảm giác an toàn sau cập nhật có thể rất mong manh”, ông Chính nhấn mạnh.
Là đơn vị an ninh mạng chủ lực của Tập đoàn Công nghệ CMC, CMC Cyber Security có gần 20 năm kinh nghiệm trong lĩnh vực an ninh mạng. Doanh nghiệp đã đạt chứng nhận CREST cho dịch vụ giám sát an ninh mạng (SOC) và kiểm thử xâm nhập (Pentest), đồng thời phát triển giải pháp chống mã độc CMDD đạt chứng nhận quốc tế VB100 của Virus Bulletin. Đây là nền tảng chuyên môn để CMC Cyber Security kết nối năng lực phòng ngừa, phát hiện và ứng phó sự cố trong môi trường doanh nghiệp.
Bên cạnh việc phát hành cảnh báo, CMC Cyber Security đồng hành cùng doanh nghiệp thông qua năng lực Threat Intelligence, Threat Hunting, rà soát mã độc, điều tra số và ứng cứu sự cố (Forensic/DFIR), kết hợp giám sát an ninh mạng SOC. Các hoạt động này giúp nhận diện dấu hiệu khai thác, truy vết bất thường, đánh giá phạm vi ảnh hưởng và đưa ra phương án xử lý dựa trên bằng chứng thực tế. Bởi sau câu hỏi “Đã vá chưa?”, doanh nghiệp còn cần làm rõ một vấn đề quan trọng: “Có dấu hiệu nào cho thấy hệ thống đã bị xâm nhập không?”