Microsoft ghi nhận một số cuộc tấn công sử dụng AI Agent giành quyền truy cập đặc quyền vào hạ tầng cloud trong chưa đầy ba giờ kể từ khi bắt đầu nhắm mục tiêu. Khi tin tặc có thể tự động hóa nhiều công đoạn khai thác, thách thức với doanh nghiệp không chỉ là phát hiện sớm, mà còn là ngăn chặn trước khi hệ thống trọng yếu bị ảnh hưởng.
AI được sử dụng ra sao trong các chiến dịch tấn công?
AI Agent là hệ thống AI có khả năng tự thực hiện chuỗi tác vụ theo mục tiêu được giao. Tin tặc đang lợi dụng công nghệ này để dò tìm lỗ hổng, thử nghiệm và điều chỉnh phương án khai thác với ít sự can thiệp trực tiếp của con người hơn.
Ngày 19/10/2026, Reuters công bố chiến dịch sử dụng AI Agent Cairn để tự động dò tìm và thử khai thác hơn 1.200 website, ghi nhận xâm nhập thành công các website thuộc hơn 100 doanh nghiệp. Chi phí sử dụng mô hình AI ước tính khoảng 50 USD cho mỗi lần xâm nhập thành công, chưa bao gồm các chi phí tổ chức tấn công khác.
Chỉ hai ngày sau, Microsoft Threat Intelligence công bố nhóm Storm-0940 sử dụng ARTEX để tự động hóa hoạt động tấn công. Trong sự cố liên quan ConnectWise, tin tặc lợi dụng ứng dụng bên thứ ba đã được cấp quyền để truy cập môi trường Microsoft 365 mà không cần người dùng đăng nhập tương tác. Microsoft lưu ý việc xác thực thành công chưa đồng nghĩa dữ liệu đã bị đánh cắp.
Dấu hiệu AI hỗ trợ cũng xuất hiện trong vụ khai thác PHP2Shell gây chú ý gần đây. Trong báo cáo công bố ngày 26/10, Dream Research ghi nhận chiến dịch kết hợp PHP2Shell với lỗ hổng leo thang đặc quyền để chiếm quyền 25 máy chủ. Các nhà nghiên cứu phát hiện công cụ AI và dấu hiệu mã có thể được AI hỗ trợ, nhưng chưa có bằng chứng xác nhận AI trực tiếp viết mã khai thác.
Phát hiện được tấn công chưa có nghĩa đã ngăn chặn được
Từ những sự vụ trên, các chuyên gia CMC Cyber Security nhận định AI có thể giúp tin tặc triển khai những phương thức tấn công vốn đã tồn tại với tốc độ nhanh hơn, trên nhiều mục tiêu hơn và với ít thao tác thủ công hơn.
Nếu Cairn cho thấy khả năng mở rộng quy mô tấn công, ARTEX lại chỉ ra một thách thức khác: tin tặc không nhất thiết phải khai thác lỗ hổng mới để xâm nhập. Việc lợi dụng quyền truy cập của ứng dụng đã được cấp phép đòi hỏi doanh nghiệp giám sát cả hành vi ứng dụng và những thay đổi về quyền, thay vì chỉ theo dõi đăng nhập của người dùng.
Tuy nhiên, ngay cả khi hệ thống bảo mật phát hiện đúng dấu hiệu bất thường, doanh nghiệp vẫn có thể không ngăn chặn kịp. Cảnh báo có thể chưa được xác minh, đội ngũ giám sát thiếu thẩm quyền xử lý hoặc quyết định cô lập phải chờ nhiều cấp phê duyệt.
Tốc độ ứng cứu vì thế không chỉ phụ thuộc vào công nghệ giám sát, mà còn vào khả năng phối hợp, thẩm quyền ra quyết định và phương án duy trì hoạt động kinh doanh.
Chẳng hạn, cô lập một máy chủ quan trọng có thể hạn chế nguy cơ lan rộng nhưng cũng khiến dịch vụ bị gián đoạn. Doanh nghiệp cần xác định trước hệ thống nào được phép cô lập, ai có quyền quyết định và phương án vận hành thay thế khi sự cố xảy ra.
Doanh nghiệp cần chuẩn bị gì trước những cuộc tấn công tốc độ cao?
Theo CMC Cyber Security, lãnh đạo doanh nghiệp cần yêu cầu bộ phận phụ trách an ninh mạng chứng minh ba kết quả cụ thể:
Thứ nhất, danh sách rủi ro cần ưu tiên xử lý. Hoạt động kiểm kê tài sản, đánh giá lỗ hổng và kiểm thử xâm nhập cần làm rõ những điểm yếu có thể ảnh hưởng đến hệ thống trọng yếu, thứ tự khắc phục, người chịu trách nhiệm và thời hạn hoàn thành.
Thứ hai, kết quả kiểm chứng khả năng ứng cứu. Thông qua diễn tập thực tế, doanh nghiệp cần đo thời gian xác minh cảnh báo, phê duyệt và thực thi cô lập; xác định khâu gây chậm, đồng thời đánh giá ảnh hưởng của từng phương án xử lý đến các dịch vụ thiết yếu.
Thứ ba, báo cáo xác minh sau ứng cứu. Báo cáo cần làm rõ phạm vi ảnh hưởng đã xác định, những rủi ro còn chưa thể loại trừ, quyền truy cập và cơ chế duy trì truy cập trái phép đã xử lý, kết quả kiểm tra khôi phục an toàn và kế hoạch giám sát tiếp theo.
CMC Cyber Security: Từ phát hiện nguy cơ đến hỗ trợ ứng cứu
Là đơn vị an ninh mạng chủ lực của Tập đoàn CMC, với gần 20 năm kinh nghiệm và năng lực được chứng nhận CREST trong lĩnh vực SOC và Penetration Testing, CMC 사이버 보안 hỗ trợ doanh nghiệp đánh giá, giám sát và xử lý các nguy cơ an ninh mạng.
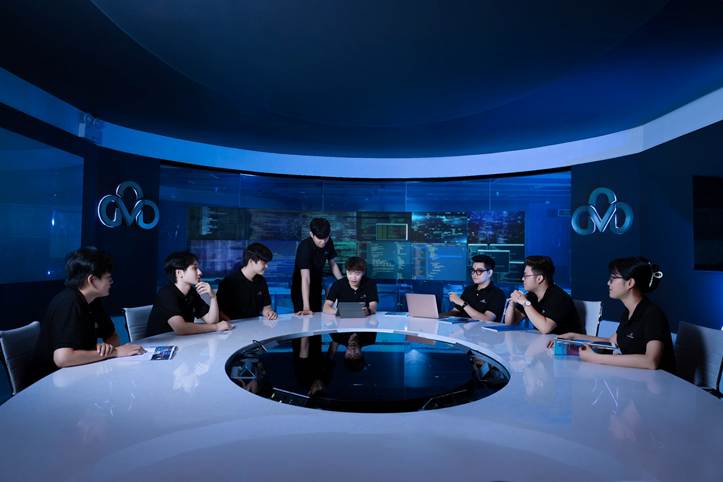
Đội ngũ chuyên gia tại Trung tâm Điều hành an ninh mạng (SOC) của CMC Cyber Security.
Dịch vụ Pentest cung cấp kết quả kiểm thử, đánh giá rủi ro và khuyến nghị khắc phục. Trong khi đó, CMC Security Monitoring 24/7 ứng dụng SIEM, AI/ML để phân tích tương quan nhật ký, phát hiện bất thường, cảnh báo và hỗ trợ xử lý sự cố.
Để chuyển thông tin giám sát thành hành động hiệu quả, doanh nghiệp và đơn vị cung cấp dịch vụ cần thống nhất rõ phạm vi hỗ trợ, đầu mối tiếp nhận cảnh báo, quy trình chuyển cấp và thẩm quyền quyết định khi phát sinh sự cố.
Trước những cuộc tấn công được AI tăng tốc, khả năng phòng thủ cần được chứng minh bằng những rủi ro đã khắc phục, những tình huống ứng cứu đã kiểm chứng và mức độ sẵn sàng bảo vệ hoạt động kinh doanh.