Hơn 600.000 bản ghi thẻ bị đánh cắp trong chiến dịch tấn công dùng AI được Gambit Security công bố tháng 9/2026, đặt ra yêu cầu rà soát bảo mật trước kế hoạch mở rộng thanh toán cuối năm.
Cuối tháng 9/2026 vừa qua, Gambit Security công bố báo cáo điều tra sơ bộ về chiến dịch sử dụng AI tự động tấn công doanh nghiệp. Chỉ trong sáu ngày, ít nhất 27 công ty bị xâm nhập ở các mức độ khác nhau; hơn 600.000 bản ghi thẻ tín dụng còn hiệu lực bị lấy từ hai doanh nghiệp.
Theo bảng tính của kẻ tấn công, chi phí sử dụng mô hình AI trung bình khoảng 25,46 USD mỗi lượt quét, tính trên 101 lượt hoàn tất. Mức chi phí này cho thấy khả năng tấn công sử dụng AI để tiếp cận nhiều mục tiêu với ngân sách hạn chế.
Giao dịch thành công chưa đồng nghĩa dữ liệu an toàn
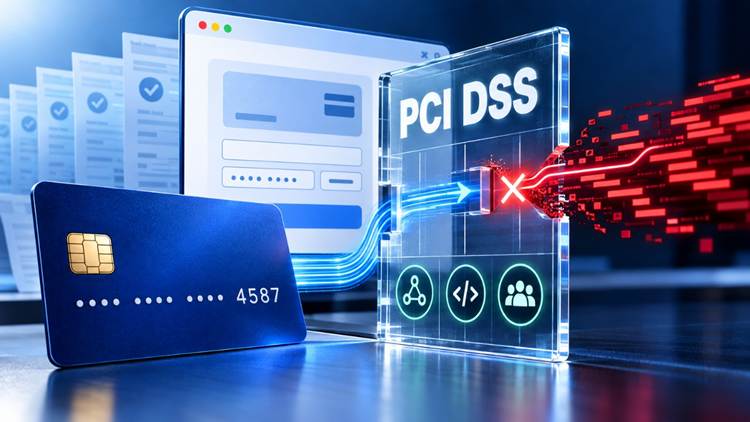
Gambit ghi nhận mã đánh cắp thông tin thẻ được cài vào trang thanh toán. Website vẫn có thể nhận đơn hàng trong khi thông tin khách nhập bị sao chép. Vì vậy, tỷ lệ giao dịch thành công chưa đủ để đánh giá mức độ an toàn của hành trình thanh toán.
Tại Việt Nam, Bộ Công an ngày 12/6/2025 công bố vụ nhóm tội phạm tại Đà Nẵng sử dụng trái phép thông tin hơn 21.000 tài khoản thẻ quốc tế của người nước ngoài để thanh toán hàng nghìn đơn hàng trên Amazon, thu lợi bất chính hàng tỷ đồng.
Hai vụ việc độc lập cho thấy chuỗi rủi ro từ đánh cắp dữ liệu đến gian lận. Với ngân hàng và đơn vị thanh toán, tổn thất có thể vượt ra ngoài giao dịch bị ảnh hưởng, kéo theo chi phí xử lý tranh chấp, điều tra, hỗ trợ khách hàng và khắc phục hệ thống.
Trước mùa cao điểm thanh toán cuối năm, việc mở kênh thanh toán, tích hợp đối tác hoặc thay đổi trang checkout phục vụ chương trình bán hàng cần đi cùng rà soát luồng dữ liệu và trách nhiệm kiểm soát. Khi xử lý thanh toán được giao cho đối tác, doanh nghiệp vẫn cần xác định phần trách nhiệm bảo mật của mình.
Ông Trần Quốc Chính, Phó Chủ tịch Tập đoàn CMC, Tổng Giám đốc CMC Cyber Security, nhận định: “Thuê ngoài xử lý thanh toán không đồng nghĩa thuê ngoài trách nhiệm bảo vệ dữ liệu. Lãnh đạo phải bảo đảm hồ sơ tuân thủ phản ánh đúng dịch vụ đang sử dụng và môi trường đang vận hành, nhất là khi doanh nghiệp mở rộng kết nối.”
Ban điều hành cần yêu cầu ba đầu ra:
- Luồng dữ liệu: xác định hệ thống, kết nối mới có làm thay đổi phạm vi đánh giá không.
- Kiểm soát thay đổi: xác định ai phê duyệt và ai phát hiện sửa đổi trái phép.
- Trách nhiệm đối tác: kiểm tra hồ sơ có bao phủ đúng dịch vụ đang sử dụng không.
PCI DSS cần được kiểm chứng trong vận hành
PCI DSS v4.0.1 có các yêu cầu về quản lý script trên trang thanh toán và phát hiện thay đổi trái phép. Cách áp dụng, xác thực phụ thuộc mô hình và phạm vi; đơn vị sử dụng bảng tự đánh giá SAQ A cần đối chiếu điều kiện sử dụng đã được PCI SSC điều chỉnh.
Theo Visa, nhà cung cấp dịch vụ cấp 1 và cấp 2 thuộc chương trình tương ứng phải chứng minh tuân thủ khi đăng ký đại lý bên thứ ba và định kỳ mỗi 12 tháng.
Bằng chứng phải theo mẫu chính thức của PCI SSC, như báo cáo tuân thủ ROC, bản xác nhận tuân thủ AOC hoặc hồ sơ SAQ phù hợp. Tuân thủ PCI DSS hỗ trợ giảm rủi ro, không bảo đảm doanh nghiệp không bị tấn công.
CMC Cyber Security đồng hành từ tư vấn, đánh giá, cấp chứng chỉ đến duy trì tuân thủ
Giải quyết những vấn đề này đòi hỏi năng lực đánh giá chuyên sâu để xác định đúng phạm vi, phát hiện khoảng trống và ưu tiên khắc phục.
CMC Cyber Security, thành viên Tập đoàn Công nghệ CMC, cung cấp dịch vụ tư vấn, đánh giá và cấp chứng chỉ PCI DSS, là một trong hai đơn vị tại Việt Nam được PCI SSC công nhận năng lực đánh giá và cấp chứng nhận PCI DSS, sở hữu đội ngũ chuyên gia QSA quốc tế.
Sở hữu Trung tâm Tiêu chuẩn chuyên trách và nền tảng gần 20 năm kinh nghiệm tư vấn, đánh giá tuân thủ, CMC Cyber Security đã đồng hành cùng nhiều tổ chức tài chính, thanh toán lớn nhỏ tại Việt Nam.
Dịch vụ bao gồm xác định phạm vi, đánh giá khoảng cách, tư vấn khắc phục, đánh giá chính thức và hỗ trợ duy trì tuân thủ hằng năm. Trước kế hoạch tăng trưởng cuối năm, CMC Cyber Security sẵn sàng đồng hành cùng doanh nghiệp để rà soát môi trường dữ liệu thẻ và xây dựng lộ trình PCI DSS, chủ động xử lý khoảng trống trước khi chúng trở thành tổn thất.